Seguridad y auditoría · Guía 1 de 7
Resumen de seguridad de Evocon
Resumen de la estrategia de seguridad de la información de Evocon, su arquitectura, la propiedad y el cumplimiento de los datos, el cifrado, la autenticación, la seguridad en la nube, los SLA de soporte y la disponibilidad del servicio.
En esta página
- Introducción
- Estrategia de seguridad de la información
- Arquitectura
- Propiedad de los datos
- Cumplimiento en materia de datos
- Datos que se recopilan
- Transmisión y almacenamiento de datos
- Autenticación
- Infraestructura de seguridad en la nube
- Calidad y seguridad del código
- SLA y soporte
- Disponibilidad del servicio
- Materiales adicionales
Introducción
Como todas las empresas modernas, Evocon enfrenta desafíos relacionados con la multiinquilinidad (multi-tenancy), en la que varios clientes comparten la misma infraestructura, la necesidad de API seguras para mover datos entre sistemas y la exigencia constante de gestionar y mitigar ciberamenazas en evolución.
Este documento tiene como objetivo ofrecer una visión general detallada de las medidas de seguridad que Evocon ha implementado para proteger su plataforma SaaS. Describe las estrategias y los protocolos establecidos para proteger los datos de los clientes, garantizar el cumplimiento normativo y mantener la disponibilidad del servicio.
El público principal de este documento incluye clientes potenciales y actuales, profesionales de seguridad de TI, responsables de cumplimiento y auditores que estén evaluando la postura de seguridad de Evocon.
Estrategia de seguridad de la información
La estrategia de seguridad de Evocon se basa en un proceso de evaluación de riesgos, que forma parte integral de nuestro Sistema de Gestión de Seguridad de la Información (SGSI, en inglés ISMS) certificado según ISO 27001.
Identificamos, evaluamos y gestionamos sistemáticamente los riesgos para nuestros activos de información. Este proceso consiste en identificar posibles amenazas y vulnerabilidades, evaluar la probabilidad y el impacto de estos riesgos e implementar los controles adecuados para mitigarlos. Nuestra evaluación de riesgos se revisa y actualiza periódicamente para abordar nuevas amenazas y cambios en nuestro entorno operativo, lo que garantiza que nuestra estrategia de seguridad siga siendo eficaz y esté alineada con los estándares de la industria. La documentación detallada de nuestro proceso de evaluación de riesgos está disponible a solicitud.
Hemos implementado una arquitectura de seguridad de múltiples capas, que incluye cifrado de datos en reposo y en tránsito, métodos avanzados de autenticación de usuarios para nuestros empleados y para los usuarios de la aplicación, monitoreo continuo de la seguridad y un sólido plan de respuesta a incidentes que se prueba periódicamente.
Nuestra Política de Desarrollo Seguro garantiza que las consideraciones de seguridad estén integradas en la arquitectura y en las prácticas de programación, con revisiones de código y pruebas periódicas durante el proceso de desarrollo. También usamos herramientas automatizadas de seguridad para detectar vulnerabilidades y hacer cumplir los estándares de programación. Además, realizamos pruebas de penetración anuales y seguimos prácticas de despliegue seguro para garantizar que la seguridad siga siendo una prioridad en nuestros entornos productivos.
En lugar de tener equipos internos de seguridad separados, integramos la seguridad directamente en los procesos diarios. Esto significa que todos los miembros del equipo conocen la seguridad y son responsables de ella dentro de sus respectivos roles, y que el enfoque es multifuncional. Tareas como la inteligencia de amenazas, el monitoreo y la configuración forman parte del trabajo rutinario de personas en distintos roles.
Arquitectura
Evocon es una aplicación Java con un front end en Javascript y HTML que se entrega a los clientes como software como servicio (SaaS). Las actualizaciones en tiempo real de la Vista de turno (Shift View) se envían mediante tecnología WebSocket. La parte de ingesta de datos de la aplicación está desarrollada para admitir tanto los dispositivos Evocon como la recepción de datos de otras fuentes mediante API. Algunos ejemplos de otras fuentes de datos son OPC-UA, Modbus, archivos de texto, bases de datos SQL, protocolos de conexión de máquinas, etc.
La seguridad de la solución se aplica en múltiples capas, entre ellas la segmentación de la red, firewalls de aplicación, el cifrado de datos y gateways de API seguros. Cada capa incorpora las mejores prácticas para protegerse contra amenazas comunes y emergentes.
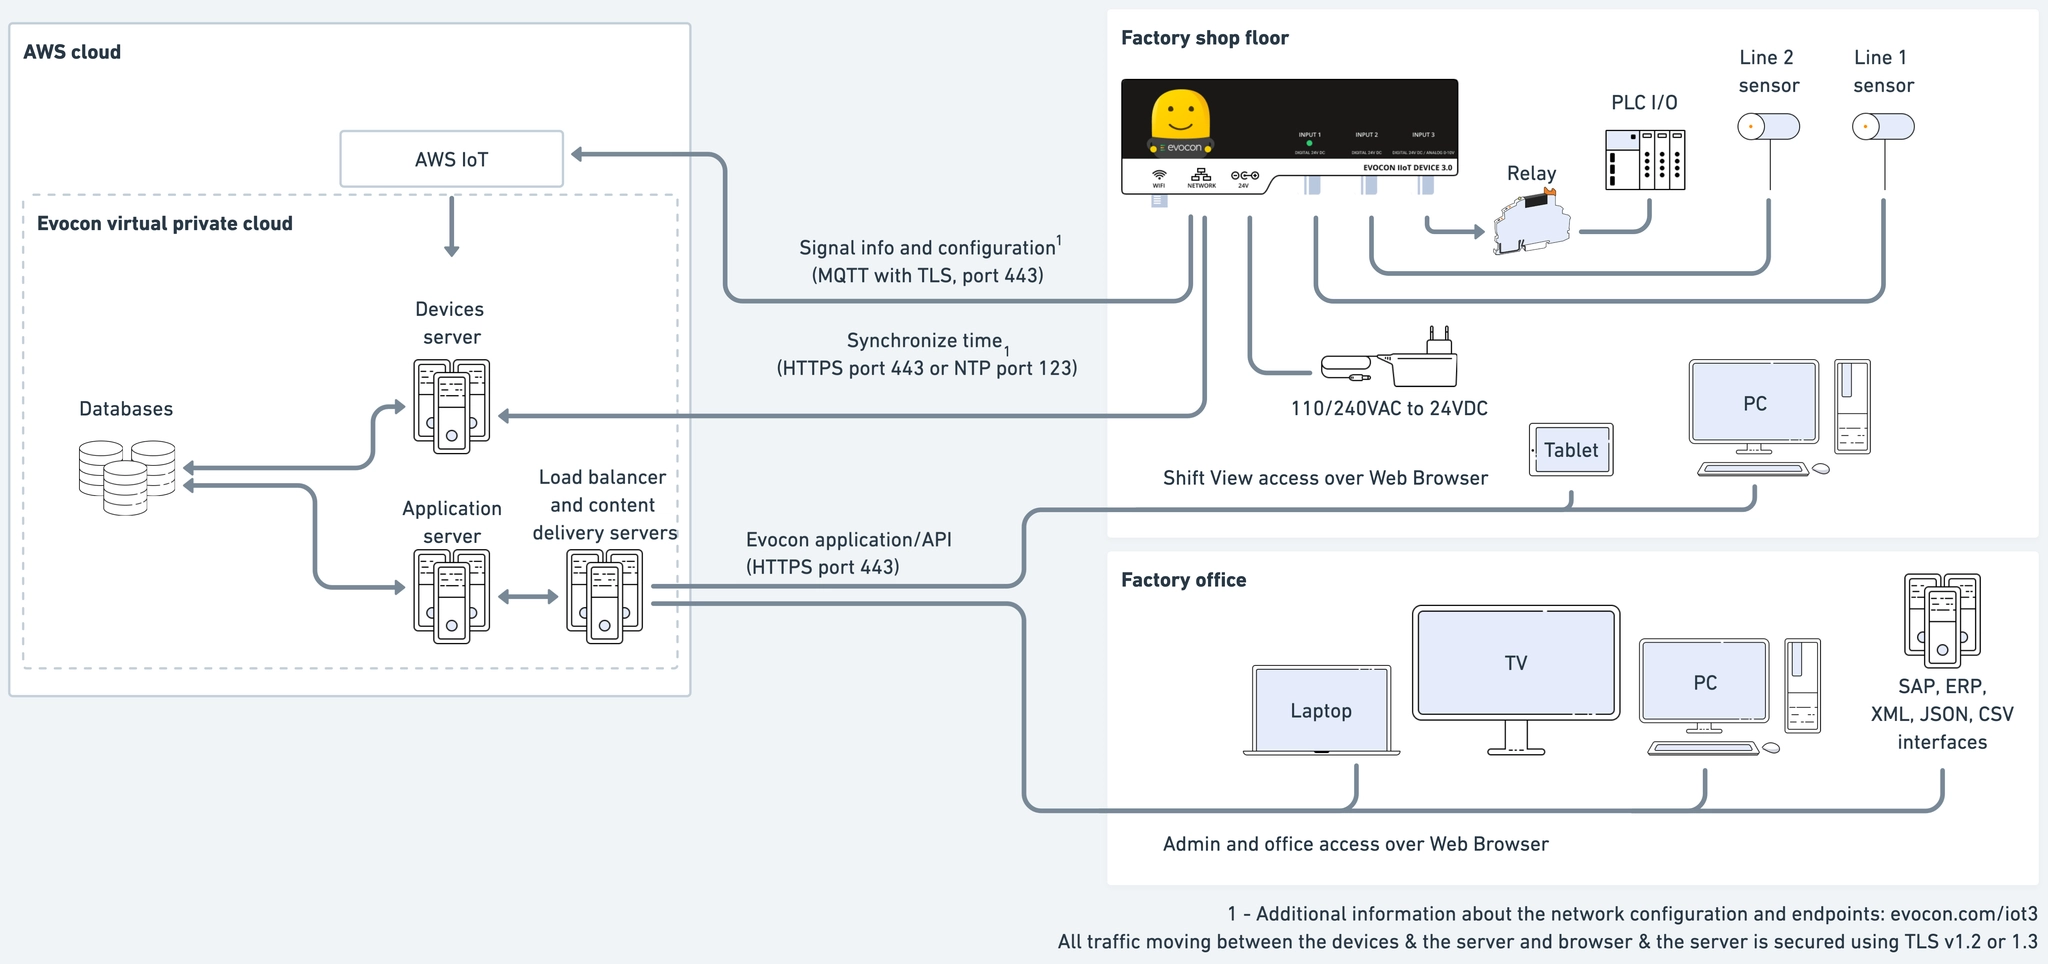
Diagrama de arquitectura del servicio Evocon.
Propiedad de los datos
El cliente es el propietario de los datos de producción recopilados en su sitio de producción. Evocon no comparte los datos con terceros. El acceso a los datos se otorga únicamente a los usuarios autenticados y al personal de soporte de Evocon cuando se crea un ticket de soporte.
Cumplimiento en materia de datos
Evocon usa Amazon AWS como proveedor de nube. Los datos se almacenan en centros de datos de la región de la UE. Como empresa con sede en la UE, estamos plenamente comprometidos con el cumplimiento del RGPD (GDPR).
- Hemos implementado todas las medidas necesarias para garantizar la protección de los datos personales, incluidos avisos de privacidad completos, Acuerdos de Tratamiento de Datos (DPA) y Acuerdos de Corresponsabilidad del Tratamiento (JCA), cuando corresponda.
- Nuestras prácticas de manejo de datos se auditan periódicamente como parte de nuestro Sistema de Gestión de Seguridad de la Información (ISMS), que está certificado según ISO 27001.
Aunque nos hemos centrado principalmente en el cumplimiento del RGPD, nuestro ISMS está diseñado para adaptarse y responder a diversas leyes de privacidad y requisitos normativos en distintas jurisdicciones.
Estamos preparados para realizar los cambios operativos y las actualizaciones necesarias en nuestro ISMS y en otras prácticas de cumplimiento según lo exijan las leyes de privacidad de otras regiones, como la Ley de Privacidad del Consumidor de California (CCPA), la Directiva ePrivacy y otras normativas regionales o sectoriales, si así se requiere. Nuestros procesos actuales proporcionan una base sólida que nos permite implementar rápidamente medidas adicionales para cumplir con las leyes de privacidad locales e internacionales, de modo que mantengamos siempre los más altos estándares de protección de datos.
Evocon ha sido certificada por BM Certification como conforme con ISO/IEC 27001:2022. Puede encontrar el certificado aquí.
Datos que se recopilan
A continuación se presenta una lista no exhaustiva de los datos que almacena la aplicación Evocon:
- Información de productos: nombre, SKU, tiempo de ciclo, unidad de producción y unidad alternativa.
- Información de usuarios: nombre, correo electrónico, dirección IP, tipo de usuario e idioma del sistema.
- Información de operadores (opcional): nombre o número de carné; esta se vincula con los datos de producción.
- Motivos de parada, de pérdida de velocidad y de rechazo: nombre, tipo, categorización.
- Listas de verificación (métricas relacionadas con la producción): metas, intervalos, tolerancias, resultados históricos y parámetros de las verificaciones.
- Plantas y estaciones (máquinas, líneas): nombres, grupos, metas de OEE
- Turnos: horarios y programaciones de trabajo.
- Datos de los dispositivos Evocon: datos de señal sin procesar de 24V o 0-10V (cantidad y marca de tiempo) provenientes de los dispositivos Evocon, dirección MAC del dispositivo, dirección IP del dispositivo.
- Métricas opcionales adicionales: datos históricos de series de tiempo sobre consumo de electricidad, valores de temperatura, valores de humedad, etc.
Transmisión y almacenamiento de datos
Todos los datos que se transmiten entre los servidores de Evocon y los usuarios se cifran mediante Transportation Layer Security (TLS) y se envían por HTTPS, el mismo sistema que usan los bancos y las grandes corporaciones de TI reconocidas para mover datos sensibles por Internet. Todos los datos de sensores que se transmiten desde los dispositivos Evocon también se cifran. Los servidores de Evocon admiten conexiones HTTPS que usan TLS versión 1.2 o 1.3 con el algoritmo AES estándar de la industria y claves de 128 o 256 bits, para garantizar que los datos no puedan ser interceptados ni alterados durante el tránsito.
Todas las bases de datos relacionales en las que se almacenan datos de clientes se cifran con los medios de cifrado integrados que proporciona AWS. Las claves de cifrado se gestionan y rotan de forma segura con el servicio de administración de claves AWS KMS, al que solo puede acceder el personal autorizado.
Todas las bases de datos se respaldan diariamente y se pueden recuperar a un punto en el tiempo en intervalos de 5 minutos. Las copias de seguridad también se cifran con un algoritmo de cifrado estándar de la industria. Todos los registros (logs), copias de seguridad e instantáneas (snapshots) de las bases de datos también se cifran y se replican en varias zonas de disponibilidad. Se realizan periódicamente simulacros de recuperación de bases de datos y simulacros más amplios de recuperación ante desastres para garantizar que los datos se puedan restaurar y que las personas responsables sepan cómo restaurarlos rápidamente en caso de desastre. Las copias de seguridad se conservan durante 90 días y las más antiguas se eliminan automáticamente.
Los dispositivos Evocon no envían ningún dato identificable. Un paquete de datos consta del id del dispositivo Evocon, el número de entrada, la marca de tiempo de los datos y la cantidad de señales del sensor. Los dispositivos no recopilan ni reenvían el nombre de la máquina, la información de órdenes ni nada similar.
Los dispositivos Evocon no requieren que se abra ningún puerto del firewall hacia ellos desde Internet. Para usar los dispositivos Evocon solo se requiere acceso HTTPS desde dentro de la red del cliente hacia FQDN conocidos. Encontrará más información sobre los dispositivos a continuación.
Hardware - Evocon IIoT device 3.0 - Especificación técnica y manual de usuario
Autenticación
Evocon admite cuentas de usuario basadas en nombre de usuario y contraseña, así como SSO mediante los protocolos SAML2, Entra u Okta. También se admite la autenticación de dos factores (2FA).
Siguiendo las mejores prácticas, Evocon no ha desarrollado su propia solución de gestión de identidades y acceso de clientes. Usamos Amazon Cognito, un producto de Amazon seguro, escalable y ampliamente utilizado.
Los derechos de acceso de los usuarios se basan en roles. Puede leer más sobre los roles y sus permisos en la documentación de soporte correspondiente.
Los empleados de Evocon deben usar 2FA siempre que sea posible. El correo electrónico, AWS y otros sistemas críticos exigen que todos los usuarios tengan 2FA activada.
Infraestructura de seguridad en la nube
AWS ofrece un modelo de responsabilidad compartida en el que AWS protege la infraestructura subyacente y Evocon es responsable de proteger las aplicaciones y los datos que despliega en la nube. Para mantener un entorno seguro y cumplir los requisitos de cumplimiento, utilizamos una combinación de servicios de seguridad de AWS, herramientas de terceros y mejores prácticas.
Las políticas de Identity and Access Management (IAM) rigen el acceso a la nube y aplican el principio de acceso con mínimo privilegio. Las cuentas de usuario deben rotar sus contraseñas y usar 2FA.
Nos apoyamos en los servicios de cifrado integrados de AWS, como KMS, para gestionar de forma segura las claves y su rotación.
AWS CloudFront, Web Application Firewall (AWS WAF) y AWS Shield se usan para protegerse contra diversos ataques. Shield permite aislar y mitigar los ataques de denegación de servicio distribuida (DDoS). AWS WAF se despliega para proteger nuestras aplicaciones web contra vulnerabilidades y ataques comunes, como la inyección SQL y el cross-site scripting (XSS).
GuardDuty se despliega para monitorear continuamente comportamientos maliciosos o no autorizados en nuestro entorno de AWS. Analiza datos de diversas fuentes, incluidos los registros de AWS CloudTrail, los VPC Flow Logs y los registros de DNS, para identificar posibles amenazas de seguridad. Los hallazgos de GuardDuty se envían en tiempo real a la plataforma interna de mensajería.
AWS Cloudwatch se usa para registrar los eventos de las aplicaciones y de la infraestructura de Evocon. Se configuran alertas automáticas a partir de los registros o métricas que envían distintas partes de la aplicación y de la infraestructura.
AWS Config rastrea y registra las configuraciones de los recursos de AWS, lo que nos da la visibilidad necesaria para monitorear el cumplimiento de las políticas internas y de los estándares de la industria.
Las conexiones entre los servidores internos y las bases de datos se realizan dentro de redes privadas virtuales protegidas con IPSec. Los nodos de servidor se dividen en grupos de seguridad que restringen el acceso por protocolo, IP y puerto. El acceso a los servidores dentro de la nube privada virtual solo está disponible para los administradores de Evocon, a través de una conexión cifrada y desde un pequeño conjunto de direcciones IP restringidas.
Para gobernar la postura de seguridad, se ha implementado y probado un Plan de Continuidad del Negocio y de Acciones de Recuperación para reaccionar en caso de incidentes, como parte del proceso de certificación ISO27001.
Calidad y seguridad del código
Nuestro proceso de QA está diseñado para garantizar software de alta calidad mediante una estrategia de pruebas y una gestión eficaz de defectos. Implementamos pruebas unitarias con una meta de cobertura del 90%, junto con pruebas de integración y de extremo a extremo para validar el comportamiento general del sistema. La calidad del código se monitorea continuamente mediante los procesos de desarrollo y las revisiones de código.
Las pruebas están integradas en nuestro pipeline de CI/CD, lo que permite una detección temprana. Los defectos se registran en un sistema de gestión de incidencias vinculado a nuestra plataforma de soporte al cliente, lo que asegura el escalamiento y la resolución de los problemas reportados por los clientes.
SLA y soporte
El soporte técnico se ofrece a través de los siguientes canales:
- Autoservicio: los clientes pueden acceder a nuestra completa página de Evocon Self-Service (Autoservicio de Evocon) para solucionar problemas y resolver consultas comunes.
- Soporte por correo electrónico: las solicitudes de soporte directo se pueden enviar a support@evocon.com.
El soporte por correo electrónico responde a las solicitudes entrantes según la gravedad del problema.
Soporte a usuarios: el soporte de 1er nivel a usuarios y el soporte técnico los realiza el Cliente internamente. Si el soporte de 1er nivel no puede resolver los problemas, el caso se remite al soporte de Evocon.
Gravedad 1 - 48 horas: se define por la indisponibilidad del sistema, problemas de seguridad y/o errores críticos que restringen el uso o impiden acceder a una o varias funcionalidades principales (recopilación de datos, ingreso de información de producción).
Gravedad 2 - 72 horas: se define como problemas importantes que restringen el uso de una o varias funcionalidades del sistema (problemas con el Panel (Dashboard), la Vista de planta (Factory Overview), los Informes (Reporting) o la Configuración (Settings)), pero que no afectan la recopilación de datos.
Gravedad 3 - 96 horas: se define como problemas menores relacionados con errores o funcionalidades que no restringen el uso del software, tienen un impacto mínimo en el usuario y ningún impacto en la productividad.
El soporte está disponible de lunes a viernes, de 9 a.m. a 5 p.m. EET/EEST (hora de Europa del Este), UTC/GMT +2/+3. Todo el soporte se presta en inglés, con idiomas adicionales disponibles según se admitan y se indique en nuestro sitio web.
Objetivo de punto de recuperación (Recovery Point Objective, RPO)
Representa la antigüedad máxima de la información que debemos recuperar del almacenamiento de copias de seguridad para que las operaciones normales se reanuden después de un desastre. El RPO de Evocon es de 5 minutos.
Objetivo de tiempo de recuperación (Recovery Time Objective, RTO)
Es el tiempo objetivo dentro del cual nuestros sistemas deben restaurarse después de un desastre para evitar consecuencias inaceptables. El RTO de Evocon es de 4 horas.
Disponibilidad del servicio
La disponibilidad del sistema en un mes calendario es del 99.5%, excluyendo las ventanas de mantenimiento programado (del sábado a las 9 pm UTC al domingo a las 5 am UTC).
En caso de que se requiera un mantenimiento no programado (por ejemplo, actualizar el sistema debido a un problema de Gravedad 1) que afecte el uso del software Evocon, Evocon notificará a los clientes con prontitud después de identificar internamente la causa raíz y el plan de acción necesario para resolver el problema. Evocon hace todos los esfuerzos razonables para proporcionar al cliente los siguientes detalles a través de canales de comunicación escritos y acordados.
El estado actual y el tiempo de actividad se pueden consultar en status.evocon.com.